
KI Governance Rahmen im Verwaltungsrat
«Governance darf die Agilität nicht hemmen – sie ist das Sicherheitsnetz, das mutige Innovation erst ermöglicht.»
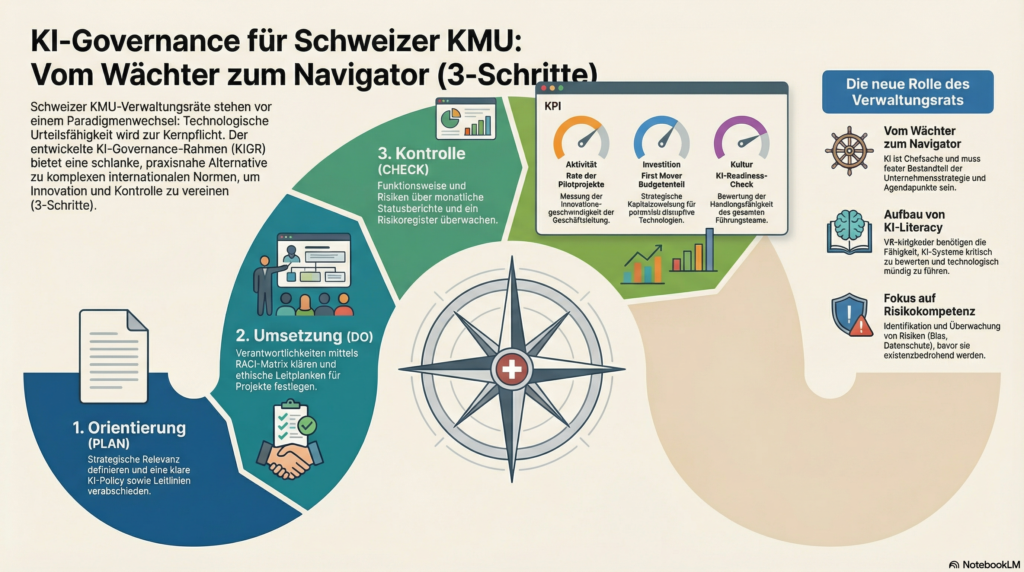
KMU KI-Governance-Rahmen (KIGR)
Strategische Sicherheit und operative Agilität für den Verwaltungsrat
Die Einführung von Künstlicher Intelligenz ist keine rein technologische Entscheidung, sondern eine Kernaufgabe moderner Governance. Mein KI-Governance-Rahmen (KIGR) schlägt die Brücke zwischen regulatorischen Anforderungen (EU AI Act, revDSG) und den unübertragbaren Pflichten des Verwaltungsrates gemäss Art. 716a OR.
1. Der strategische Mehrwert
Mein Modell befähigt Sie als Führungsgremium, drei zentrale Fragen souverän zu beantworten:
-
Wozu? Sicherstellung des Ziel- und Strategiebezugs von KI-Investitionen.
-
Wie? Gewährleistung einer rechts- und ethikkonformen Implementierung.
-
Wer? Klare Zuweisung von Verantwortung für Kontrolle und Kommunikation.
2. Der iterative Prozess (PDCA-Logik)
KI-Governance ist kein einmaliges Projekt, sondern ein dynamischer Lernprozess. Der KIGR basiert auf dem bewährten PDCA-Zyklus der ISO/IEC 42001:
-
Orientierung (Plan): Definition von Zielen, Nutzen und Risikofeldern.
-
Umsetzung (Do): Etablierung der operativen Basis und Verantwortlichkeiten.
-
Kontrolle (Check): Systematische Überwachung von Funktionsweise und Risiken.
-
Nachsteuerung (Act): Anpassung an technologische und regulatorische Dynamiken. Horizontal begleitet durch eine starke Kommunikation & Kultur, um Vertrauen und Akzeptanz im Unternehmen zu verankern.
3. Leitplanken & Prinzipien
Wir etablieren eine „Good Governance“, die auf fünf Säulen ruht:
-
Transparenz & Nachvollziehbarkeit: KI-Entscheidungen bleiben überprüfbar (Explainable AI).
-
Verantwortlichkeit: Eindeutige Rollenprofile vom VR über die GL bis zum KI-Officer.
-
Fairness: Schutz vor diskriminierenden Ergebnissen.
-
Sicherheit: Resilienz gegen Cyberattacken und Datenmissbrauch.
-
Rechtssicherheit: Nahtlose Integration des revDSG und internationaler Standards.
4. Risikomanagement & Sorgfaltspflicht
Durch eine klare Kategorisierung (analog zum EU AI Act) werden Risiken identifiziert, bevor sie entstehen. Dies schützt das Gremium vor Haftungsrisiken (Art. 754 Abs. 1 OR) und sichert die unternehmerische Sorgfaltspflicht im digitalen Zeitalter.
5. Roadmap der Implementierung
Ein strukturierter Aufbau erfolgt typischerweise in vier Phasen:
-
Monat 0–3: Bestandsaufnahme, KI-Policy und Rollen-Definition.
-
Monat 3–6: Aufbau des Risikoregisters und Reporting-Mechanismen.
-
Monat 6–12: Evaluation der Wirksamkeit und gezielte VR-Schulung.
-
Laufend: Kontinuierlicher Verbesserungsprozess (KVP) und jährliches Governance-Review.